Neste artigo
- Caiu em um golpe do Pix: o que deve ser feito imediatamente?
- Como funciona o MED para tentar recuperar um Pix fraudulento?
- O MED pode ser utilizado em qualquer Pix que eu queira cancelar?
- O banco é obrigado a devolver o dinheiro em todo golpe do Pix?
- O golpista sabia dados da minha conta ou do meu contrato: pode ter ocorrido vazamento de dados?
- Como investigar se houve vazamento de dados pela instituição financeira?
- Quando existe falha na prestação do serviço bancário?
- Quando uma transferência fora do perfil do cliente pode indicar falha do banco?
- Se fui eu mesmo quem fez o Pix, ainda posso discutir a responsabilidade do banco?
- O banco pode alegar que a culpa foi exclusivamente da vítima?
- O banco precisa identificar movimentações suspeitas?
- E se o golpe começou com a contratação de um empréstimo dentro da conta?
- O banco que recebeu o Pix na conta do golpista também pode ter responsabilidade?
- O banco pode negar o MED e ainda assim responder judicialmente?
- É possível processar o banco para recuperar o valor do Pix?
- Quais provas podem fazer diferença em uma ação por golpe do Pix?
- Ter fornecido dados ao golpista significa perder o direito ao ressarcimento?
- Fui vítima de golpe do Pix há alguns dias. Ainda dá tempo de tentar recuperar o dinheiro?
- Quando a contratação de um advogado se torna importante depois de um golpe do Pix?
- O que deve ser analisado antes de cobrar judicialmente a devolução do Pix?
Existe um mecanismo específico do Banco Central para contestação de operações fraudulentas, o Mecanismo Especial de Devolução, conhecido como MED. Além disso, dependendo das circunstâncias do golpe, pode existir responsabilidade da instituição financeira, especialmente quando as operações apresentavam sinais incompatíveis com o histórico do cliente, houve deficiência nos mecanismos de segurança, ocorreu tratamento inadequado ou possível vazamento de dados bancários, ou o serviço não ofereceu a proteção que razoavelmente deveria oferecer.
A forma como o criminoso abordou a vítima também pode revelar elementos importantes. Em alguns golpes, o fraudador conhece apenas informações básicas, como nome e CPF. Em outros, sabe número de contrato, relacionamento bancário, operações recentes, financiamento existente, valores, dados de cartões ou informações que normalmente estão inseridas na relação entre cliente e instituição financeira. Nesses casos, uma das questões que precisam ser investigadas é como esses dados chegaram ao criminoso e se houve falha na proteção das informações mantidas pelo banco.
Por isso, a pergunta “o banco é obrigado a devolver o Pix?” não possui uma resposta única para todos os golpes. É necessário descobrir como a fraude aconteceu, quem realizou a transferência, quais informações estavam em poder do criminoso, se houve empréstimos ou aumento de limites antes do envio do dinheiro, quais alertas foram emitidos, se as operações destoavam do perfil habitual da conta e como as instituições reagiram depois da comunicação da fraude.
Caiu em um golpe do Pix: o que deve ser feito imediatamente?
A rapidez da reação pode fazer diferença prática. O Banco Central orienta que a vítima comunique a fraude à instituição financeira o mais rapidamente possível e solicite a abertura do MED. Atualmente, o pedido pode ser apresentado em até 80 dias da transação, mas esse prazo máximo não deve ser interpretado como motivo para esperar. Quanto mais cedo a fraude for comunicada, maior pode ser a possibilidade de localizar recursos ainda existentes nas contas envolvidas.
A comunicação ao banco deve ser acompanhada da maior quantidade possível de informações sobre o golpe. Conversas de WhatsApp, números utilizados pelos fraudadores, comprovante do Pix, nome e instituição do recebedor, anúncios, páginas acessadas, protocolos de atendimento e qualquer informação relacionada à fraude devem ser preservados. Também é recomendável registrar boletim de ocorrência, especialmente porque os documentos produzidos logo após os fatos ajudam a construir uma linha temporal coerente do que aconteceu.
Outro cuidado importante é registrar exatamente quais informações o criminoso já possuía antes de a vítima fornecer qualquer dado. Esse detalhe pode assumir grande relevância posteriormente. Se o golpista mencionava número de contrato, parcela de financiamento, agência, características de determinada operação bancária ou informações específicas do relacionamento com a instituição, isso deve ser preservado em capturas de tela, gravações ou outros registros disponíveis.
Também não é recomendável apagar mensagens ou descartar comprovantes depois de bloquear o número do criminoso. Em eventual discussão judicial, pode ser necessário demonstrar exatamente como a vítima foi abordada, o que o fraudador sabia previamente, quais instruções foram dadas e em que momento cada movimentação aconteceu.
Se o golpe também envolveu comprometimento do celular, aplicativo falso, acesso remoto ou compartilhamento de credenciais, é prudente alterar senhas e comunicar a instituição sobre a possibilidade de comprometimento dos canais eletrônicos. O objetivo imediato é impedir que a fraude continue enquanto se tenta recuperar o que já foi transferido.
Como funciona o MED para tentar recuperar um Pix fraudulento?
O Mecanismo Especial de Devolução é uma ferramenta criada especificamente para situações envolvendo fraude, golpe ou crime no ambiente Pix. Ele não é uma ação judicial e também não representa uma garantia de ressarcimento pelo próprio banco. Seu objetivo é permitir que as instituições identifiquem a fraude, bloqueiem recursos disponíveis e tentem devolvê-los à vítima.
Segundo as regras atuais do Banco Central, após a reclamação da vítima e a abertura do procedimento, pode ocorrer o rastreamento das contas pelas quais os recursos potencialmente fraudulentos circularam. Isso é especialmente importante porque os criminosos normalmente não mantêm o valor parado na primeira conta beneficiária e podem transferi-lo rapidamente para outras contas.
As instituições relacionadas aos recebedores suspeitos podem ser notificadas e os recursos encontrados podem ser bloqueados até o limite da operação contestada. Confirmada a fraude e existindo dinheiro disponível, pode ocorrer devolução integral ou parcial.
O mecanismo possui, contudo, limites importantes. Se o dinheiro já tiver sido integralmente retirado ou dispersado e não for localizado, a abertura do MED não significa que o banco da vítima seja obrigado, por esse procedimento administrativo, a retirar recursos próprios e ressarcir automaticamente o consumidor.
Por isso, MED e responsabilidade civil não são a mesma coisa. O MED procura recuperar o dinheiro dentro do ecossistema Pix. A discussão sobre eventual responsabilidade do banco procura saber se alguma falha da instituição contribuiu juridicamente para a ocorrência ou para o agravamento do prejuízo.
O MED pode ser utilizado em qualquer Pix que eu queira cancelar?
Não. O MED não funciona como mecanismo geral de arrependimento ou cancelamento de transferências. Ele foi estruturado para hipóteses específicas relacionadas a fraude, golpe ou situações abrangidas pelas regras do arranjo Pix.
Uma transferência realizada por simples erro na escolha da chave, por exemplo, não se transforma automaticamente em fraude. Da mesma maneira, uma discussão comercial sobre produto comprado ou serviço contratado pode apresentar natureza distinta.
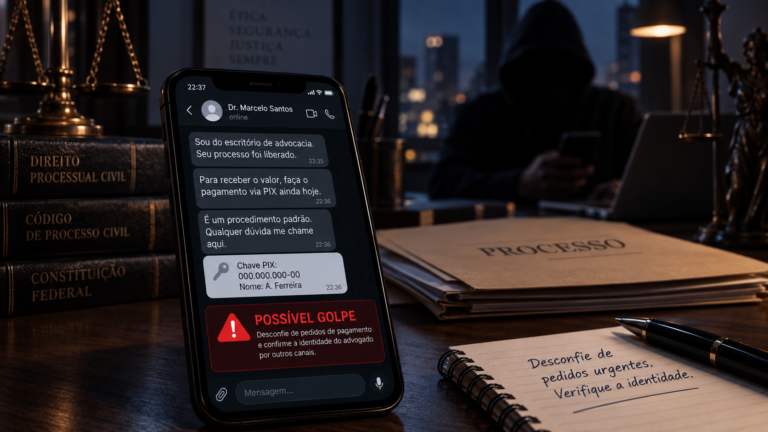
A situação é diferente quando o pagamento foi induzido por fraude. Golpes praticados mediante falsa central bancária, falso advogado, falsa venda, engenharia social, invasão de conta ou outras estratégias criminosas podem apresentar elementos compatíveis com a utilização do mecanismo.
Essa distinção também é importante em eventual processo judicial. Antes de discutir responsabilidade bancária, é necessário identificar corretamente o evento ocorrido e separar fraude de mero desacordo comercial ou erro comum do próprio pagador.
O banco é obrigado a devolver o dinheiro em todo golpe do Pix?
Não automaticamente. A legislação consumerista estabelece responsabilidade objetiva do fornecedor por defeitos na prestação do serviço, mas também prevê situações em que o nexo de causalidade pode ser afastado. No setor bancário, o Superior Tribunal de Justiça consolidou na Súmula 479 o entendimento de que as instituições financeiras respondem objetivamente pelos danos decorrentes de fortuito interno relativo a fraudes e delitos praticados por terceiros no âmbito das operações bancárias.
A origem desse entendimento está, entre outros precedentes, nos REsp 1.197.929/PR e REsp 1.199.782/PR, julgados pela Segunda Seção em 24 de agosto de 2011 sob o Tema Repetitivo 466. O fundamento central é que determinadas fraudes integram o risco da própria atividade econômica desenvolvida pelas instituições financeiras.
Isso não significa, entretanto, que qualquer estelionato envolvendo Pix automaticamente gere obrigação de indenizar. O exame continua ligado à existência de falha na prestação do serviço e ao nexo entre essa falha e o prejuízo.
Em outras palavras, a pergunta relevante não é apenas se houve um golpe. Também é necessário investigar se os sistemas bancários permitiram movimentações que deveriam ter sido identificadas como suspeitas, se houve deficiência de autenticação ou monitoramento, se dados bancários protegidos chegaram indevidamente aos criminosos ou se outra falha relacionada à atividade financeira contribuiu para o resultado.
O golpista sabia dados da minha conta ou do meu contrato: pode ter ocorrido vazamento de dados?
Pode ser um indício relevante, mas essa conclusão não deve ser presumida sem investigação. Golpes de engenharia social frequentemente se tornam convincentes porque o criminoso possui informações verdadeiras da vítima. O ponto juridicamente importante é descobrir quais informações estavam nas mãos do fraudador antes do contato e de onde elas poderiam ter sido obtidas.
Existe diferença entre o criminoso conhecer dados cadastrais relativamente comuns, como nome, telefone ou CPF, e possuir informações específicas sobre uma relação bancária. Número de contrato, financiamento em andamento, saldo devedor, operações recentes, características de cartão, valores ou outros dados relacionados aos serviços utilizados pelo consumidor podem exigir uma análise diferente.
No REsp 2.077.278/SP, Rel. Min. Nancy Andrighi, Terceira Turma, julgado em 3 de outubro de 2023, DJe de 9 de outubro de 2023, o STJ analisou situação na qual informações bancárias foram utilizadas por estelionatário para tornar o golpe mais convincente. A Corte reconheceu que dados pessoais vinculados a operações e serviços bancários estão sujeitos ao dever de proteção da instituição financeira e que seu tratamento inadequado, quando permite a utilização dessas informações por criminosos e contribui para o prejuízo, pode configurar defeito na prestação do serviço.
A conclusão não permite atribuir ao banco todo vazamento simplesmente porque o criminoso conhecia algum dado da vítima. No REsp 2.015.732/SP, Rel. Min. Nancy Andrighi, Terceira Turma, julgado em 20 de junho de 2023, DJe de 26 de junho de 2023, o STJ ressaltou a necessidade de apurar com precisão quais dados estavam em poder dos criminosos e qual poderia ser a sua origem. Dados básicos podem ser obtidos em diferentes fontes, razão pela qual o nexo com o sistema bancário precisa ser demonstrado.
Por outro lado, quando o fraudador possui informações ligadas diretamente às operações financeiras e ao relacionamento bancário, a investigação sobre a origem desses dados ganha importância maior. Isso ocorre porque determinadas informações são, em regra, produzidas ou mantidas dentro da própria relação entre cliente e instituição financeira.
A Lei Geral de Proteção de Dados também estabelece deveres relacionados à segurança das informações. O art. 42 disciplina a reparação por danos decorrentes de violações da legislação de proteção de dados, enquanto o art. 46 determina que os agentes de tratamento adotem medidas técnicas e administrativas aptas a proteger os dados pessoais contra acessos não autorizados, perda, alteração, comunicação ou tratamento inadequado.
Portanto, em um golpe do Pix, não basta verificar apenas quem apertou o botão para realizar a transferência. Dependendo da dinâmica da fraude, também pode ser necessário investigar como o criminoso conseguiu conhecer informações capazes de criar aparência de legitimidade suficiente para enganar o consumidor.
Como investigar se houve vazamento de dados pela instituição financeira?
A vítima normalmente não possui acesso a todos os registros necessários para responder essa pergunta sozinha. Parte relevante das informações técnicas pode estar exclusivamente em poder das instituições financeiras, como registros de autenticação, dispositivos utilizados, alterações cadastrais, histórico de acesso, mecanismos de validação empregados, alertas de segurança e determinadas informações relacionadas à análise interna das operações.
Por isso, a reconstrução começa com aquilo que o consumidor consegue documentar. É importante registrar quais dados o criminoso mencionou espontaneamente e separar essas informações daquelas fornecidas pela própria vítima durante a conversa. Essa distinção pode ajudar a identificar se o fraudador já possuía informações específicas antes de iniciar a engenharia social.
Imagine que o criminoso entre em contato sabendo que o cliente possui um financiamento específico, mencione corretamente parte do contrato, informe características da operação e utilize esses dados para simular um atendimento oficial. Esse cenário é juridicamente diferente daquele em que o fraudador conhece apenas nome e telefone e obtém todo o restante das informações durante a conversa.
Em eventual processo, pode ser necessária a obtenção de registros que estão em poder do banco ou da instituição de pagamento. Dependendo do caso concreto e da estratégia processual adotada, pode ser pertinente requerer a apresentação de documentos e informações técnicas capazes de esclarecer como as operações foram autenticadas e quais mecanismos de segurança efetivamente atuaram.
A investigação sobre vazamento, portanto, não deve se basear apenas em suposição. É preciso identificar dados, origem provável, registros disponíveis e relação entre eventual falha de proteção e o prejuízo sofrido.
Quando existe falha na prestação do serviço bancário?
O art. 14 do Código de Defesa do Consumidor considera defeituoso o serviço que não fornece a segurança que legitimamente se espera, consideradas as circunstâncias de sua prestação e os riscos razoavelmente esperados. No ambiente bancário digital, segurança não se limita à existência de senha ou token.
As instituições operam sistemas capazes de analisar comportamento transacional, dispositivos, valores, destinatários e outras características das movimentações. Isso significa que uma operação formalmente autenticada pelo cliente ainda pode demandar análise quando inserida em uma sequência claramente fora do comportamento habitual da conta.
Em outubro de 2025, a Terceira Turma do STJ examinou essa questão nos REsp 2.222.059/SP e REsp 2.229.519/SP, sob relatoria do Min. Ricardo Villas Bôas Cueva. O Tribunal destacou que bancos e instituições de pagamento devem desenvolver mecanismos eficazes de identificação e prevenção de fraudes, considerando circunstâncias como valor, horário, local, intervalo entre transações, sequência das operações, meio utilizado e eventual contratação atípica de empréstimos antes dos pagamentos suspeitos.
Falha na prestação do serviço pode, portanto, aparecer de formas diferentes. Pode estar relacionada à ausência de identificação de operações manifestamente atípicas, à deficiência dos mecanismos de prevenção, à segurança inadequada das informações bancárias ou a outros defeitos que tenham relação causal com o prejuízo.
Isso também explica por que dois golpes aparentemente semelhantes podem ter soluções judiciais diferentes. Não basta classificar o episódio como “golpe do Pix”. É preciso identificar concretamente o que o banco fez, o que deixou de fazer e qual foi a relevância dessa conduta para o resultado.
Quando uma transferência fora do perfil do cliente pode indicar falha do banco?
Esse é atualmente um dos pontos mais relevantes nas ações envolvendo fraude bancária. As instituições financeiras não funcionam apenas como executoras automáticas de comandos. As próprias regras do Pix estabelecem mecanismos de avaliação de risco, prevenção de fraude e possibilidade de rejeição ou bloqueio de determinadas operações suspeitas.
O histórico transacional do cliente pode assumir importância especial. Imagine uma pessoa que normalmente movimenta alguns milhares de reais por mês e, em poucas horas, contrata crédito, aumenta significativamente o volume das operações e realiza sucessivas transferências de dezenas ou centenas de milhares de reais para destinatários com os quais nunca havia transacionado. Essa sequência pode apresentar características muito diferentes de uma operação fraudulenta de valor semelhante às movimentações habituais.
No AgInt no REsp 2.250.402/SP, Rel. Min. Daniela Teixeira, Terceira Turma, julgado em 15 de junho de 2026, DJEN de 18 de junho de 2026, foram analisadas contratações de crédito seguidas de transferências via Pix de elevado valor, realizadas em curto intervalo temporal e incompatíveis com o padrão da conta. No caso concreto, o STJ manteve o reconhecimento da falha na prestação do serviço e afastou a culpa exclusiva da vítima.
O precedente é importante, mas não estabelece que uma transferência de determinado valor seja automaticamente irregular. A atipicidade precisa ser comparada com o comportamento daquele consumidor. Valor, horário, destinatário, frequência, dispositivo utilizado, contratação prévia de crédito e outras circunstâncias podem contribuir para essa análise.
É justamente por essa razão que os extratos anteriores ao golpe podem ser tão importantes quanto o comprovante da transferência fraudulenta. Eles ajudam a demonstrar qual era o verdadeiro padrão de movimentação da conta antes do episódio.
Se fui eu mesmo quem fez o Pix, ainda posso discutir a responsabilidade do banco?
Pode existir discussão, mas o fato de a transferência ter sido autorizada pelo próprio cliente é juridicamente relevante. Muitos golpes modernos não dependem de invasão técnica da conta. O criminoso convence a vítima a executar pessoalmente uma operação válida no aplicativo, normalmente utilizando engenharia social, falsa central bancária, falso advogado, falsa oportunidade de investimento ou outra narrativa criada para obter o pagamento.
Não é correto concluir que a simples digitação da senha pelo cliente sempre elimina a responsabilidade bancária. Também não é correto afirmar que a instituição sempre responde porque havia um golpista do outro lado. O que precisa ser analisado é o conjunto dos fatos e, principalmente, a presença ou ausência de falha relacionada ao serviço financeiro.
No REsp 2.220.333/DF, Rel. Min. Ricardo Villas Bôas Cueva, Terceira Turma, julgado em 7 de outubro de 2025, a vítima havia sido induzida a instalar aplicativo falso e ocorreram movimentações atípicas em sua conta. O STJ afastou a culpa concorrente reconhecida anteriormente ao considerar relevante a falha do sistema de segurança diante da dinâmica concreta das operações.
Em sentido diverso, no REsp 2.238.532/SP, Rel. Min. João Otávio de Noronha, Quarta Turma, julgado em março de 2026, o Tribunal examinou situação de engenharia social em que prevaleceu, consideradas as circunstâncias reconhecidas pelas instâncias ordinárias, a conclusão desfavorável à pretensão de responsabilização bancária.
Essa diferença demonstra por que a responsabilidade não pode ser definida apenas pela informação de que “a própria vítima realizou o Pix”. A pergunta seguinte deve ser: em quais circunstâncias essa transferência foi realizada e quais mecanismos de segurança atuaram ou deixaram de atuar?
O banco pode alegar que a culpa foi exclusivamente da vítima?
Pode, e essa costuma ser uma das principais teses defensivas das instituições financeiras. O art. 14, § 3º, do Código de Defesa do Consumidor admite o afastamento da responsabilidade quando comprovada, entre outras hipóteses, culpa exclusiva do consumidor ou de terceiro.
Em abril de 2026, a Quarta Turma julgou o AREsp 3.145.766/RJ, Rel. Min. Raul Araújo, julgado em 13 de abril de 2026, DJEN de 22 de abril de 2026. Naquele caso concreto, foi mantida a conclusão de culpa exclusiva da vítima em razão de transferência voluntária via Pix, realizada com senha pessoal e sem demonstração suficiente de defeito do serviço bancário.
Essa decisão não transforma qualquer Pix realizado pela própria vítima em hipótese automática de culpa exclusiva. Outros julgados reconhecem responsabilidade quando, apesar da participação do consumidor na dinâmica do golpe, existem falhas bancárias relevantes.
No AgInt no REsp 2.250.402/SP, por exemplo, a Terceira Turma entendeu que a participação da consumidora ao seguir orientações de terceiros não afastava a responsabilidade porque as operações eram flagrantemente incompatíveis com o padrão da conta e os mecanismos de prevenção não atuaram de forma eficaz.
O mesmo contraste aparece na discussão sobre vazamento de dados. Se o criminoso obtém informações sem qualquer relação demonstrável com o sistema bancário e a instituição processa operações normais e compatíveis com o histórico, a análise tende a ser uma. Se existem dados bancários sigilosos indevidamente utilizados, operações atípicas e mecanismos de segurança insuficientes, a situação pode ser juridicamente bastante diferente.
O banco precisa identificar movimentações suspeitas?
As normas e a jurisprudência reconhecem que mecanismos de identificação e prevenção de fraude fazem parte da segurança esperada dos serviços financeiros. Isso não significa que qualquer fraude seja tecnicamente evitável, mas significa que a instituição não pode tratar segurança apenas como responsabilidade do usuário.
No julgamento dos REsp 2.222.059/SP e 2.229.519/SP, a Terceira Turma do STJ ressaltou que os sistemas antifraude devem considerar fatores relacionados ao comportamento transacional, incluindo valor, horário e local das operações, intervalo temporal, sequência, meio utilizado e contratação de empréstimos atípicos imediatamente antes de pagamentos suspeitos.
Por isso, em uma ação de ressarcimento, pode ser importante questionar não apenas quem digitou a senha. A operação era compatível com o histórico? Houve alteração abrupta do comportamento? O dinheiro veio de empréstimo contratado momentos antes? Foram realizados vários Pix sucessivos? O destinatário era novo? Houve alertas? Qual dispositivo realizou as operações? O banco aplicou alguma barreira adicional?
A resposta a essas perguntas pode modificar significativamente a avaliação da responsabilidade.
Quando o consumidor não possui esses registros, pode ser necessário avaliar meios jurídicos para obter informações mantidas pela própria instituição financeira.
E se o golpe começou com a contratação de um empréstimo dentro da conta?
Esse cenário merece atenção especial. Em determinadas fraudes, o criminoso não se limita ao saldo existente. A vítima é induzida a contratar empréstimo, antecipação ou outra linha de crédito e, logo depois, transferir o dinheiro para contas indicadas pelo fraudador.
O prejuízo pode envolver simultaneamente o dinheiro transferido e uma nova dívida bancária que continuará aparecendo no contrato ou nas parcelas futuras.
Nessas situações, é necessário analisar separadamente a contratação do crédito e as transferências posteriores. Autenticação formal não encerra necessariamente toda a discussão. Dependendo do caso, pode ser relevante verificar se a contratação era compatível com o histórico do cliente, qual dispositivo foi utilizado, se houve mudança de limite, quais mecanismos de autenticação foram empregados e se a sequência das operações deveria ter provocado alguma barreira de segurança.
O AgInt no REsp 2.250.402/SP é especialmente relevante porque envolveu contratação de crédito seguida de transferências via Pix que totalizaram aproximadamente R$ 270 mil. Naquele caso concreto, a Terceira Turma reconheceu a existência de falha na prestação do serviço diante da excepcionalidade da sequência transacional.
Quando a fraude produz também uma dívida, portanto, a análise não deve se limitar ao pedido de devolução do Pix. Pode ser necessário examinar a própria exigibilidade do contrato criado durante o episódio fraudulento.
O banco que recebeu o Pix na conta do golpista também pode ter responsabilidade?
Em determinadas situações, sim, mas não existe responsabilidade automática apenas porque uma conta da instituição foi utilizada pelo criminoso. A análise do banco recebedor envolve outras questões, como regularidade da abertura da conta, identificação do titular, histórico de movimentações, marcações de fraude e eventual existência de sinais que deveriam ter provocado medidas preventivas.
O Banco Central possui mecanismos relacionados às contas receptoras e às informações utilizadas pelas instituições para identificação de suspeitas. O sistema Pix também possui instrumentos destinados a ampliar o rastreamento dos recursos e a sinalizar situações potencialmente fraudulentas.
A jurisprudência exige, entretanto, exame concreto da conduta da instituição que mantém a conta. Não basta demonstrar que o dinheiro chegou a uma conta posteriormente utilizada pelo golpista para concluir, sem outros elementos, que houve falha na prestação de serviços.
Esse ponto será aprofundado em artigo próprio deste cluster, porque a eventual responsabilidade da instituição recebedora possui critérios que merecem análise específica.
O banco pode negar o MED e ainda assim responder judicialmente?
Sim, porque são questões juridicamente diferentes. O MED é um procedimento específico do arranjo Pix destinado à tentativa administrativa de recuperar recursos envolvidos em fraude. A responsabilidade civil do banco, por sua vez, depende da análise sobre eventual defeito na prestação do serviço e sua relação com o dano.
Isso significa que o encerramento do MED sem recuperação integral do dinheiro não impede, por si só, uma discussão judicial. Pode ocorrer de os recursos já terem sido retirados das contas rastreadas, mas existirem outros elementos relacionados à atuação das instituições.
Da mesma forma, a simples abertura do MED não representa reconhecimento de responsabilidade pelo banco. O procedimento possui função própria.
É recomendável guardar todos os protocolos relacionados à contestação. Horário da comunicação, resposta da instituição, número do protocolo, resultado do MED e informações disponibilizadas no aplicativo podem se tornar relevantes posteriormente.
Uma negativa administrativa também deve ser analisada criticamente. É necessário compreender qual fundamento foi utilizado pela instituição e confrontá-lo com os documentos e com a dinâmica efetiva das operações.
É possível processar o banco para recuperar o valor do Pix?
A possibilidade existe quando houver fundamento jurídico e probatório para atribuir responsabilidade à instituição. O simples fato de a vítima ter sofrido um golpe não garante a procedência da ação, mas a negativa do banco também não significa que a instituição esteja necessariamente correta.
Antes do ajuizamento, é importante reconstruir a fraude. Em alguns casos, o argumento central estará nas movimentações incompatíveis com o perfil do consumidor. Em outros, poderá existir discussão sobre vazamento ou tratamento inadequado de dados, contratação fraudulenta de empréstimo, deficiência de autenticação, falha relacionada à conta receptora ou resposta insuficiente depois da comunicação.
Dependendo da situação, também pode ser necessário obter documentos que o consumidor não possui. Registros técnicos da operação, informações sobre autenticação, dispositivos utilizados e determinados dados internos de segurança podem estar sob controle das instituições financeiras.
Os pedidos judiciais também não precisam ser idênticos em todos os casos. Podem existir pretensões de restituição de valores, declaração de inexigibilidade de empréstimos, suspensão de cobranças, retirada de negativação e reparação de outros danos efetivamente demonstrados.
Quanto ao dano moral, não deve ser tratado como consequência automática de qualquer fraude. A existência e extensão da reparação precisam ser analisadas a partir das circunstâncias concretas.
Quais provas podem fazer diferença em uma ação por golpe do Pix?
O resultado de uma discussão sobre fraude bancária depende fortemente da prova. Não é suficiente afirmar que determinado Pix era estranho. É necessário mostrar por que aquela operação destoava da realidade da conta e como o episódio se desenvolveu.
Entre os documentos que normalmente merecem ser preservados estão:
- comprovantes de todos os Pix envolvidos;
- extratos bancários anteriores e posteriores à fraude;
- protocolos de atendimento e abertura do MED;
- resultado ou andamento da contestação;
- boletim de ocorrência;
- conversas mantidas com os fraudadores;
- capturas de tela de números telefônicos, perfis, anúncios ou páginas utilizadas;
- gravações ou mensagens nas quais os criminosos demonstrem conhecimento prévio de informações bancárias;
- comprovantes de eventual empréstimo contratado durante a fraude;
- histórico de movimentação capaz de demonstrar o padrão normal da conta;
- mensagens e alertas enviados pela instituição financeira;
- documentos relacionados a alteração de limites ou cadastramento de dispositivos;
- comunicações posteriores realizadas pelos bancos envolvidos.
Quando existe suspeita de vazamento de dados, também é importante elaborar uma relação objetiva das informações que o criminoso já conhecia antes da interação com a vítima. Esse detalhe ajuda a diferenciar dados que podem ser obtidos publicamente de informações ligadas especificamente ao relacionamento bancário.
Nem todos os documentos serão necessários em qualquer processo. O objetivo é reconstruir a fraude de forma cronológica e permitir que se analise não apenas a conduta da vítima, mas também os sistemas e procedimentos das instituições envolvidas.
Ter fornecido dados ao golpista significa perder o direito ao ressarcimento?
Não necessariamente. A forma como a vítima participou do evento precisa ser analisada com cuidado. Fraudes baseadas em engenharia social são construídas exatamente para induzir pessoas a adotar comportamentos que, fora daquele contexto de manipulação, provavelmente não adotariam.
Isso não significa que qualquer conduta do consumidor seja irrelevante. Existem precedentes em que o STJ reconhece culpa exclusiva da vítima diante da ausência de defeito bancário. Existem também casos em que a Corte afasta essa excludente porque identifica falha na prestação do serviço.
A diferença pode estar justamente na combinação dos fatos. Se a vítima seguiu determinada orientação fraudulenta, mas o banco simultaneamente permitiu contratação de crédito incomum, sucessivas transferências elevadas para novos destinatários e outras operações manifestamente atípicas, o comportamento do consumidor não deve ser analisado isoladamente.
Da mesma forma, se o criminoso utilizou dados bancários sigilosos para construir uma falsa relação de confiança, é necessário investigar a origem dessas informações antes de simplesmente atribuir toda a responsabilidade ao consumidor.
A discussão sobre culpa exclusiva e culpa concorrente em fraude bancária será aprofundada em artigo próprio deste cluster.
Fui vítima de golpe do Pix há alguns dias. Ainda dá tempo de tentar recuperar o dinheiro?
Sim. As regras atuais permitem o acionamento do MED dentro do prazo estabelecido pelo Banco Central, atualmente de até 80 dias da operação fraudulenta. Isso não significa que seja adequado esperar até o final desse período.
Como os recursos podem ser movimentados rapidamente entre diferentes contas, a comunicação imediata continua sendo importante. Mesmo quando já transcorreram alguns dias, vale verificar se o procedimento foi corretamente acionado e preservar seus registros.
A eventual ausência de dinheiro disponível para devolução pelo MED não encerra necessariamente a análise jurídica, principalmente quando existem indícios de falha na segurança, operações manifestamente atípicas, empréstimos realizados durante a fraude ou possível utilização indevida de informações bancárias.
Também não é recomendável avaliar a situação apenas pela resposta padronizada recebida no atendimento. Quando o prejuízo é significativo, é necessário examinar documentos, movimentações e características da fraude para saber se a negativa administrativa corresponde efetivamente ao que aconteceu.
Quando a contratação de um advogado se torna importante depois de um golpe do Pix?
A vítima não precisa contratar advogado para registrar boletim de ocorrência, comunicar imediatamente o banco ou solicitar o MED. Essas providências iniciais devem ser tomadas rapidamente e podem ser realizadas diretamente pelos canais disponíveis.
A análise muda quando o problema não é resolvido administrativamente. Se o banco nega o ressarcimento, se existe prejuízo de valor relevante, se houve contratação de empréstimo durante o golpe, se aparecem sinais de vazamento de dados, se foram utilizadas várias instituições financeiras ou se existem operações claramente diferentes do histórico do cliente, a discussão passa a exigir avaliação jurídica mais aprofundada.
Um advogado que atue com fraude bancária pode examinar não apenas o comprovante do Pix, mas a dinâmica completa do caso. Isso inclui avaliar responsabilidade da instituição de origem, eventual responsabilidade da instituição recebedora, perfil transacional, medidas de segurança, origem das informações utilizadas pelos criminosos, documentos que devem ser preservados e registros que eventualmente precisam ser obtidos judicialmente.
Esse ponto é particularmente importante quando parte da prova está em poder do banco. O consumidor consegue apresentar extratos, conversas e comprovantes, mas não possui necessariamente acesso aos registros internos de autenticação, dispositivo, análise antifraude e outras informações técnicas. A estratégia jurídica precisa identificar quais documentos efetivamente importam e como obtê-los.
Também é necessário definir corretamente contra quem uma eventual ação deve ser proposta e quais pedidos são adequados. Em uma fraude que envolva empréstimo, Pix para conta de terceiro e posterior circulação dos recursos, por exemplo, simplesmente formular um pedido genérico de “devolução do dinheiro” pode deixar de enfrentar aspectos relevantes da controvérsia.
A contratação de advogado, portanto, torna-se especialmente importante quando o caso exige ir além da tentativa administrativa e demonstrar tecnicamente por que a fraude também está relacionada a uma falha na prestação dos serviços financeiros.
O que deve ser analisado antes de cobrar judicialmente a devolução do Pix?
O primeiro ponto é identificar exatamente como o golpe ocorreu. Depois, deve-se reconstruir o histórico das transações, confrontar os valores contestados com o padrão normal da conta, verificar eventuais empréstimos, mudanças de limite, novos destinatários e alertas de segurança, além de examinar como o banco reagiu depois de comunicado.
Também é necessário descobrir quais informações estavam em poder dos criminosos. Quando houver dados relacionados a contratos, operações ou serviços bancários, deve-se avaliar a possibilidade de tratamento inadequado ou vazamento e identificar quais elementos podem relacionar a origem dessas informações à instituição financeira.
Em seguida, devem ser analisadas separadamente as condutas das instituições envolvidas. O banco de onde saiu o dinheiro e a instituição que recebeu o Pix ocupam posições diferentes dentro da operação. Dependendo da forma como os recursos circularam, outras instituições também podem surgir na cadeia dos fatos.
Os precedentes recentes do STJ demonstram que detalhes factuais podem modificar completamente a solução jurídica. Existem julgados reconhecendo falha diante de operações atípicas e deficiência dos mecanismos antifraude, ao mesmo tempo em que existem decisões afastando a responsabilidade quando não se demonstra defeito do serviço e prevalece a culpa exclusiva do consumidor.
Por essa razão, uma análise adequada de fraude bancária não começa pela promessa de que “o banco sempre devolve” nem pela conclusão oposta de que “se a vítima realizou o Pix, perdeu o dinheiro”. É necessário investigar o golpe, a origem dos dados utilizados, o perfil das movimentações, os mecanismos de segurança e as provas disponíveis.
O Gomes Alves & Araújo Advogados atua na análise de fraudes bancárias, transferências via Pix, operações não reconhecidas, empréstimos contratados em contexto fraudulento e possíveis falhas relacionadas ao tratamento e à segurança de dados bancários. O escritório avalia a dinâmica do golpe, o histórico transacional, os mecanismos de segurança das instituições envolvidas, a documentação disponível e as medidas juridicamente cabíveis para buscar a recuperação dos prejuízos no caso concreto.
Este conteúdo possui caráter informativo e não substitui a análise individualizada do caso concreto.